

Une plateforme d’IA souveraine qui répond à trois exigences.
Une sécurité que votre auditeur peut vérifier. Une gouvernance de l’usage, des coûts et de l’empreinte. Une intégration à ce que vous exploitez déjà, sans dépendance à un fournisseur. Une seule plateforme pour toute la chaîne IA, sur votre infrastructure, en mode hybride, ou hébergée au Canada.
Sans engagement. Réponse sous 24h ouvrables.
- Conçu pour
- Banque et finance
- Transformation digitale
- Secteur public
- Intégrateurs et consultants
- Dirigeants de PME
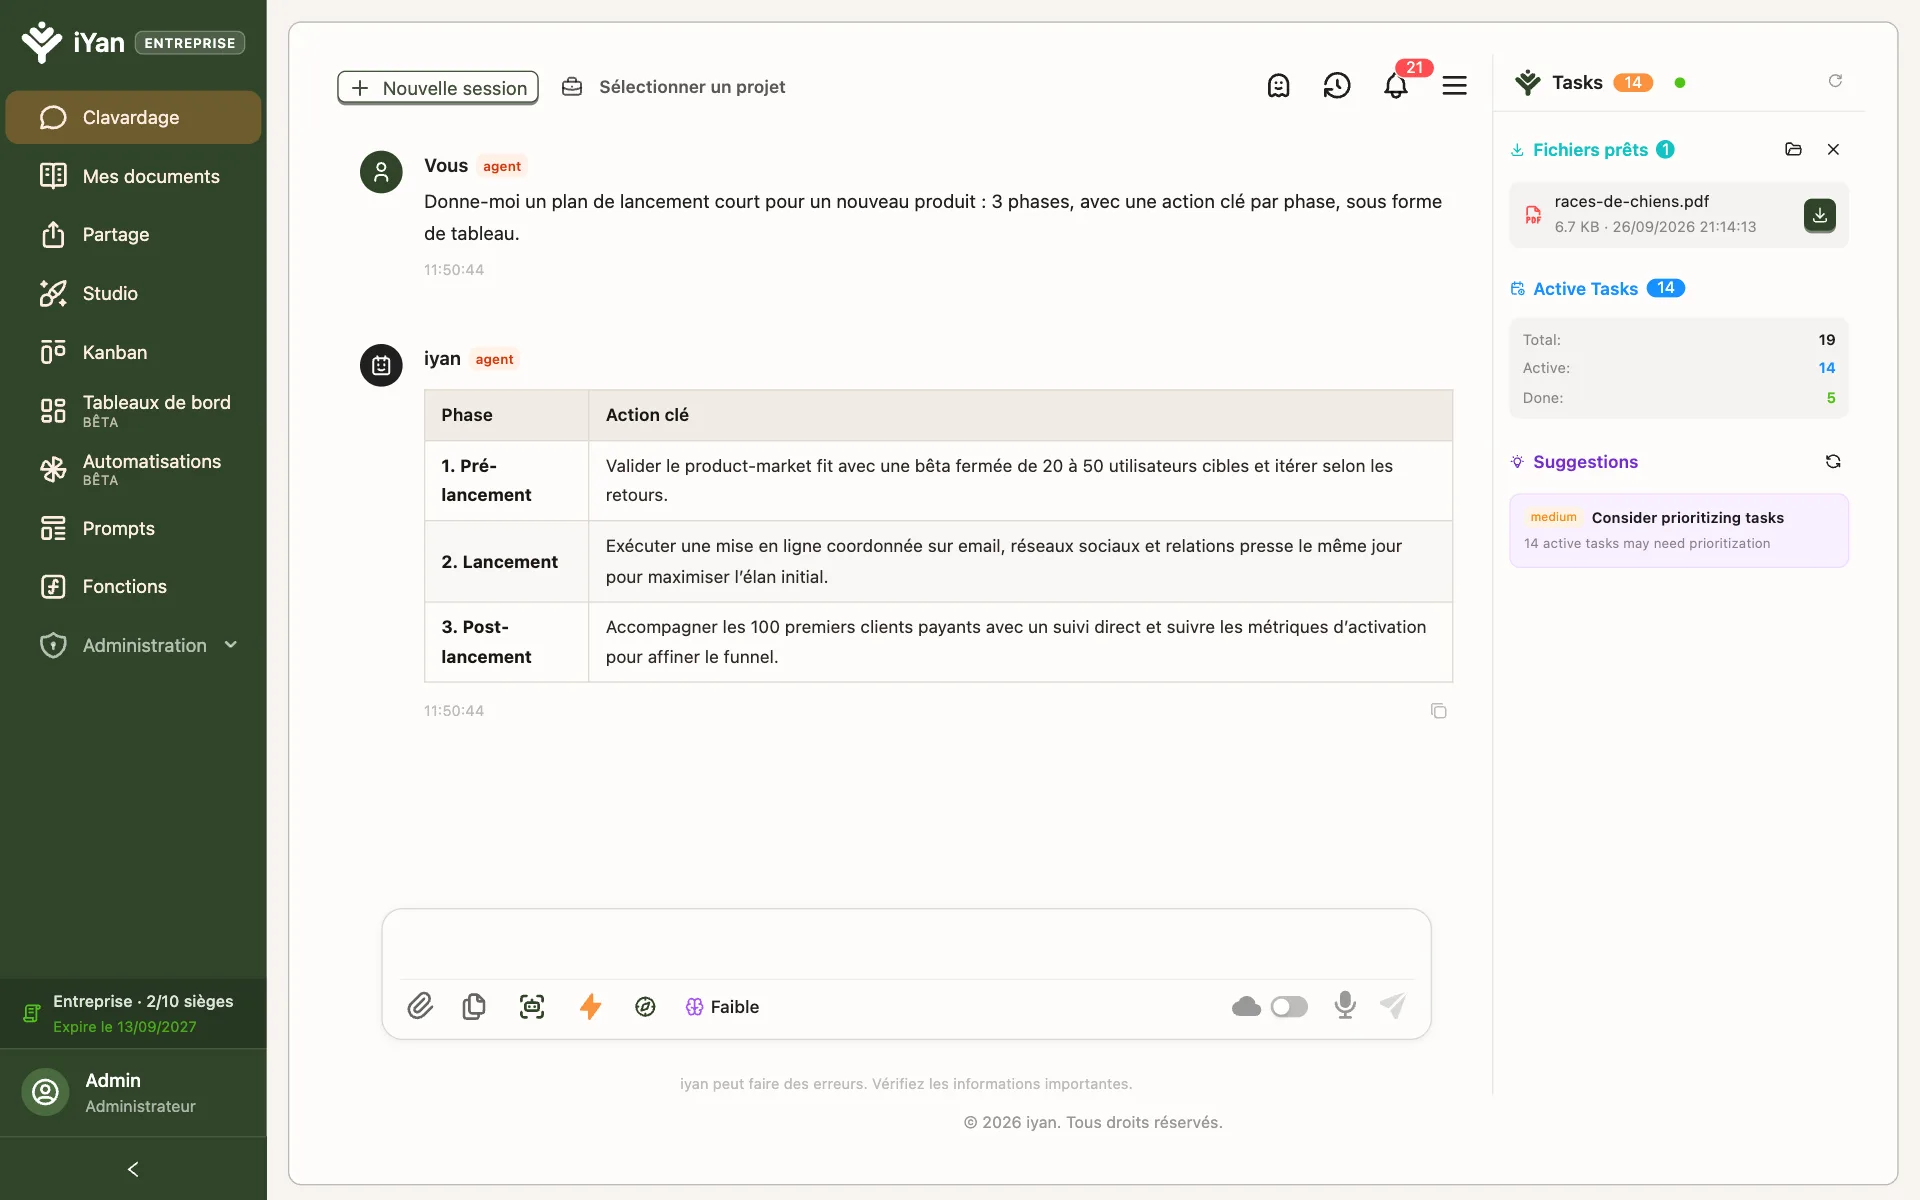
Dépassez l’IA fantôme et la prolifération d’outils.
Assistants publics, abonnements dispersés et usages officieux créent du risque bien avant de créer de la valeur.
Shadow IT
Vos équipes utilisent déjà des outils IA publics, sans cadre ni politique.
Fuite de données
Des données clients se retrouvent dans des chatbots publics et des groupes de messagerie.
Des outils qui ne se parlent pas
Les silos techniques rendent les audits lents et les réponses incohérentes.
Aucune traçabilité
Peu de visibilité sur qui accède à quelles données, et pourquoi.
Dépendance à un seul fournisseur
Votre feuille de route IA dépend d'un fournisseur étranger et de ses conditions.
Une mémoire qui s'évapore
La mémoire institutionnelle s'efface à chaque départ.
Sécurité. Gouvernance. Intégration et souveraineté.
Chacune est une section ci-dessous, avec les mécanismes concrets derrière les mots.
Sécurité
Conçue pour les questions qu’un RSSI pose en premier.
- Anonymisation avant tout modèle
- Chiffrement, clés que vous pouvez détenir
- Journal d’audit infalsifiable
- Connecteurs en bac à sable, services signés
- Mode HIPAA activable
Gouvernance
Un usage responsable, mesuré et budgété.
- Coût et CO₂ sur chaque requête
- Quotas par forfait et par utilisateur
- Liste de modèles par organisation
- Historique de consommation et prévision
- Catalogues d’invites et d’automatisations
Intégration et souveraineté
Vos systèmes, vos modèles, vos données, sans dépendance.
- Standards ouverts : MCP, API compatible OpenAI
- N’importe quel modèle : local, ouvert ou privé
- Données stockées dans votre périmètre
- SSO et identité existante
- Une pile au lieu de la fragmentation
Une sécurité que votre auditeur peut vérifier.
Chaque contrôle ci-dessous existe dans le produit aujourd’hui ; le dossier sécurité décrit chacun d’eux.
Anonymisé avant le modèle
Noms, coordonnées, identifiants et vos propres référentiels sont remplacés par des jetons avant qu’un modèle ne lise une requête, puis restaurés dans la réponse. En mode HIPAA, le masquage est actif par défaut et révisé par l’utilisateur.
Chiffré, avec des clés que vous pouvez détenir
TLS en transit, AES-256-GCM au repos pour le coffre, une clé maître dans un gestionnaire de secrets, des sauvegardes chiffrées uniquement. Apportez votre propre clé ou laissez la plateforme la gérer.
Auditable ligne par ligne
Chaque requête, appel d’outil, accès à un fichier et action d’administration est chaîné par condensat. Une ligne modifiée casse la chaîne. Exports, alertes et conservation jusqu’à six ans.
Identité
SSO (OpenID Connect, Google, Microsoft, Apple), vérification en 2 étapes que vous pouvez rendre obligatoire, sessions qui expirent.
Permissions
Droits par espace, dossier, fichier, tableau et connecteur ; invitations ; liens publics à expiration ; quotas et accès aux fonctions par utilisateur.
Connecteurs en bac à sable
Les serveurs MCP tournent sous une identité système par utilisateur, dans un bac à sable avec son propre système de fichiers ; commandes autorisées seulement.
Secrets et services
Identifiants dans un gestionnaire de secrets, jetons de service à courte durée, chaque message interne signé et protégé du rejeu.
Durci par défaut
En-têtes stricts et CSP, limitation de débit et verrouillage, limites de taille, garde SSRF, suites OWASP web et LLM à chaque version.
Réversible
Vos documents, conversations et automatisations s’exportent dans des formats ouverts. Quitter iYan est une décision, pas un projet.
Un usage responsable, mesuré et budgété.
Gouverner l’IA, c’est voir ce qu’elle coûte, ce qu’elle émet et qui l’utilise, puis poser les règles une fois.
CO₂
estimé sur chaque réponse
Unités
coût déclaré par modèle
Par utilisateur
quotas, modèles et fonctions
Catalogues
invites, fonctions, automatisations
Une empreinte visible
Chaque modèle porte une estimation CO₂ par millier de jetons, par image ou par vidéo. Elle s’affiche avec chaque réponse et se cumule par personne, pour choisir un modèle plus léger quand il suffit.
Des budgets, pas des surprises
Les forfaits portent des niveaux d’usage ; les administrateurs fixent des quotas par utilisateur, les modèles permis et les fonctions accessibles. Historique de consommation et prévision mensuelle dans chaque profil.
Le bon modèle pour la tâche
Un modèle rapide par défaut, les modèles frontière à dessein. Chaque modèle déclare son coût en unités ; un moteur de décision local décide quand demander, quand monter de modèle et quand s’arrêter.
De la visibilité pour les administrateurs
Une console d’administration pour les utilisateurs, forfaits, quotas, modèles, connecteurs, politique de conformité et journal d’audit, avec des alertes sur les événements sensibles.
Une façon de travailler, capturée
Des catalogues d’invites, de fonctions et de modèles d’automatisation : la pratique de l’organisation est définie une fois et réutilisée par tous.
Des décisions traçables
Étapes des agents, permissions demandées, outils appelés et modèles utilisés sont dans le journal : un résultat peut toujours être expliqué.
Vos systèmes, vos modèles, vos données. Sans dépendance.
iYan tient la couche d’interaction qui rend l’IA utilisable à grande échelle et s’installe dans votre système d’information sans le remplacer. Une seule pile couvre toute la chaîne : vous ne finissez pas avec cinq outils et cinq copies de vos données.
Standards ouverts: Serveurs MCP et API compatible OpenAI : vos applications et agents parlent à iYan, et iYan parle à vos outils, sans protocole propriétaire.
N’importe quel modèle: Modèles locaux, ouverts ou privés via une seule passerelle. Changez de modèle sans rien changer d’autre ; gardez le travail sensible en inférence locale.
Des données dans votre périmètre: Coffre, index de connaissances, conversations et journaux restent sur vos serveurs ou au Canada. Rien n’est envoyé pour l’entraînement.
Votre identité: SSO avec votre annuaire, rôles liés à vos groupes, accès révoqué à un seul endroit.
Vos systèmes: Connecteurs vers gestion documentaire, agendas, courriel, billetterie, CRM et ERP via MCP ; webhooks et événements déclenchent des automatisations.
Vos clés: Apportez vos propres clés de fournisseurs et de chiffrement ; faites-les tourner sans interruption.
Votre infrastructure: Installée sur vos serveurs, en mode hybride où seule la passerelle de modèles est gérée, ou entièrement hébergée. Un seul kit, vérifié avant chaque mise en production.
Une pile, pas de fragmentation: Chat, base de connaissances, tableaux, studio, automatisations, fonctions, tableaux de bord, API agent et mode agent sur poste, dans un seul produit avec un seul journal d’audit.
Le bon modèle de déploiement, pas un modèle générique.
Chaque organisation part d'une infrastructure différente. Nous commençons par un diagnostic pour trouver la voie qui vous convient.
Licence managée (SaaS): Hébergée sur une infrastructure régionale gérée par iYan, prête en quelques jours. Zéro installation, zéro équipe IT.
Dirigeant / PMEDéploiement hybride: Une partie chez vous, un modèle géré par nous. Le bon compromis pour une preuve de concept rapide.
TransformationSur vos serveurs: Contrôle total, 100 % local, conformité démontrable, avec le modèle adapté à votre réalité technique.
Banque et institutionsVotre partenaire, du diagnostic à l'usage quotidien.
Nous commençons par un diagnostic pour identifier le chemin qui vous convient, avant de parler chiffres. Une preuve de concept cadrée prend 8 à 10 semaines pour un périmètre standard.
- 01
Diagnostic de départ
Nous évaluons votre infrastructure et vos contraintes avant toute recommandation.
- 02
Choix du modèle
Nous identifions le modèle de langage qui correspond à votre besoin réel : pas le plus gros, le bon.
- 03
Configuration et installation
Serveurs, clés, intégrations : nous montons l'infrastructure avec vos équipes.
- 04
Support continu
Un interlocuteur technique dédié, pas un ticket dans une file d'attente.
La même plateforme souveraine. Votre priorité.
La réponse dépend de qui vous êtes. Choisissez votre profil.
“Aucune donnée client ne quitte vos serveurs.”
DSI et RSSI, institutions bancaires et financières
Ce que vous vivez
- Shadow IT bancaire : vos équipes utilisent des outils IA publics
- Une fuite de données entraîne une sanction réglementaire, pas seulement un incident technique
- Une cyberattaque interrompt les paiements, pas seulement les systèmes informatiques
- Peu de visibilité sur qui accède à quelles données, et pourquoi
Ce que iYan change
- iYan on-premise : aucune donnée chez un tiers, un périmètre de confiance démontrable
- Coffre-fort chiffré, avec RAG interne sur vos documents sensibles
- Logs d'audit immuables : une conformité démontrable, pas déclarée
- Kanban d'alertes et traçabilité complète des accès, en temps réel
- Interface, support et documentation dans la langue de vos équipes, français et arabe compris
Questions fréquentes
Pouvons-nous démarrer par une preuve de concept ?+
Oui, c'est même notre mode d'entrée privilégié : un POC cadré de 8 à 10 semaines pour un périmètre standard, sur un cas d'usage métier précis, avec des livrables présentables à votre comité de direction. Sans engagement de déploiement généralisé.
Combien de temps prend un déploiement ?+
Une licence gérée peut être opérationnelle en quelques jours. Un déploiement 100 % local, avec configuration serveur dédiée, prend plutôt quelques semaines. Le diagnostic initial permet d'estimer précisément votre délai.
Nos données restent-elles vraiment locales ?+
Oui. iYan peut être déployé entièrement sur votre infrastructure : locale, privée ou régionale. Vous gardez le contrôle total de vos clés et de votre chaîne de traitement, du début à la fin.
Faut-il changer notre infrastructure existante ?+
Non. iYan s'installe dans votre système d'information existant sans rien remplacer : LDAP, SMTP, CRM, ERP et connecteurs cloud sont pris en charge.
Peut-on commencer petit, avant de généraliser ?+
Oui. La plupart des organisations commencent avec une équipe ou un cas d'usage précis, puis étendent une fois la valeur démontrée. Aucun engagement à déployer partout dès le départ.
Quel est le modèle de tarification ?+
Nous ne publions pas de grille tarifaire générique pour les déploiements entreprise. Chacun dépend de votre infrastructure et de vos besoins réels, et le premier échange sert à établir un diagnostic avant de parler chiffres.
Quels modèles pouvons-nous utiliser ?+
Tout modèle que la passerelle peut joindre : modèles locaux sur votre matériel, modèles ouverts que vous hébergez, modèles cloud privés que vous avez approuvés. La liste est fixée par organisation, et un modèle plus léger est utilisé par défaut pour tenir les coûts et l’empreinte.
Pouvons-nous voir ce que l’IA nous coûte ?+
Oui. Chaque requête porte un coût en unités et une estimation CO₂ ; les administrateurs voient la consommation par utilisateur et par modèle, et chaque personne voit son propre historique et sa prévision mensuelle.
Prêt à reprendre le contrôle de votre IA ?
Un échange de 20 minutes pour comprendre votre contexte, votre infrastructure et si iYan est le bon choix pour vous, sans pression commerciale.
- Réponse sous 24h ouvrables
- Aucun engagement
- Échange direct avec les fondateurs